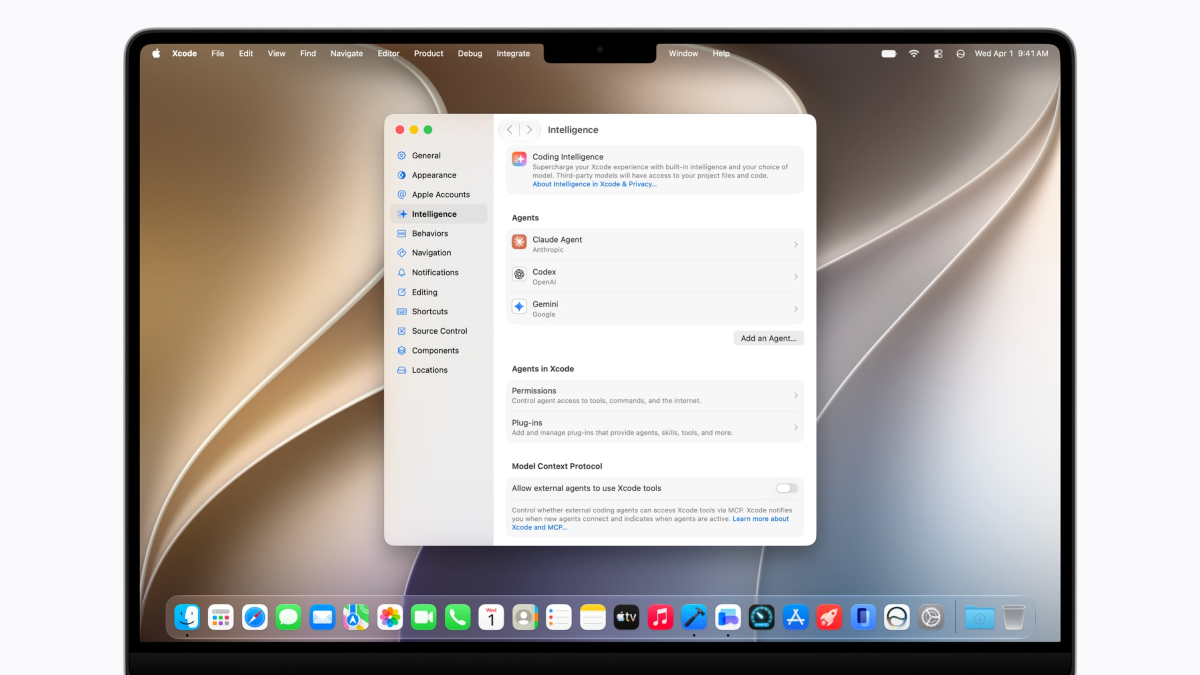
Comme prévu, la publication de la deuxième bêta de macOS 27.3 marque une étape pour l’écosystème d’Apple avec l’essor des agents IA. Exécutés localement, ils interagissent directement avec le système de fichiers et les applications ouvertes. De fait, les risques d’abus sont accrus.
Apple restreint le contrôle total de l’appareil
Jusqu’à présent, les paramètres regroupaient le contrôle de l’appareil et l’accès aux données sous un seul commutateur global. Avec la mise à jour, Apple sépare ce réglage en deux catégories bien distinctes, à commencer par une option intitulée » System and App Protection Override « .
Cette séparation vise à faire comprendre aux utilisateurs qu’accorder une telle autorisation revient à contourner délibérément les protections intégrées du système d’exploitation. Apple empêche désormais qu’une application obtienne un contrôle absolu.
Le durcissement découle directement d’incidents impliquant les agents IA et la vulnérabilité des environnements locaux. » Avant d’accorder un tel accès extraordinaire à une application, les utilisateurs doivent comprendre que cela met en danger toutes les données de leur Mac. «
Un contrôle granulaire pour les utilisateurs
Désormais, les propriétaires d’ordinateurs Mac bénéficient d’une méthode unique pour attribuer des autorisations de manière ciblée. Grâce à la gestion affinée de l’accès complet au disque, il devient possible de restreindre l’activité d’une application à des dossiers spécifiques.
Pour renforcer encore la transparence, Apple introduit également un indicateur visuel qui apparaît directement dans la barre des menus lorsqu’une tâche d’arrière-plan interagit avec une autre application.
En outre, une option permet d’exiger une confirmation à chaque exécution plutôt que d’accorder un droit permanent.
Du travail pour les développeurs
Du côté des créateurs d’applications, cette transition vers macOS 27.3 impose de revoir les parcours d’intégration des utilisateurs.
Les interfaces de programmation de base ne changent pas, mais les applications doivent être capables de fonctionner correctement lorsqu’elles ne disposent que d’un accès restreint aux dossiers. Apple recommande aux éditeurs d’adapter leurs fonctionnalités pour éviter tout blocage technique inopiné.
Les règles prévoient cependant des exceptions pour les applications de sauvegarde, ainsi que les technologies d’assistance qui dépendent des accès étendus. Elles pourront demander des dérogations spécifiques pour préserver leur fonctionnement habituel sans dégrader l’expérience utilisateur.
Quant aux autorisations déjà accordées avant le déploiement de macOS 27.3, elles demeurent effectives pour assurer une continuité de service.