Google et ses partenaires, dont l’Agence nationale de la police du Japon et des sociétés comme HUMAN Security et TrendAI, ont annoncé avoir démantelé le botnet XCPE.
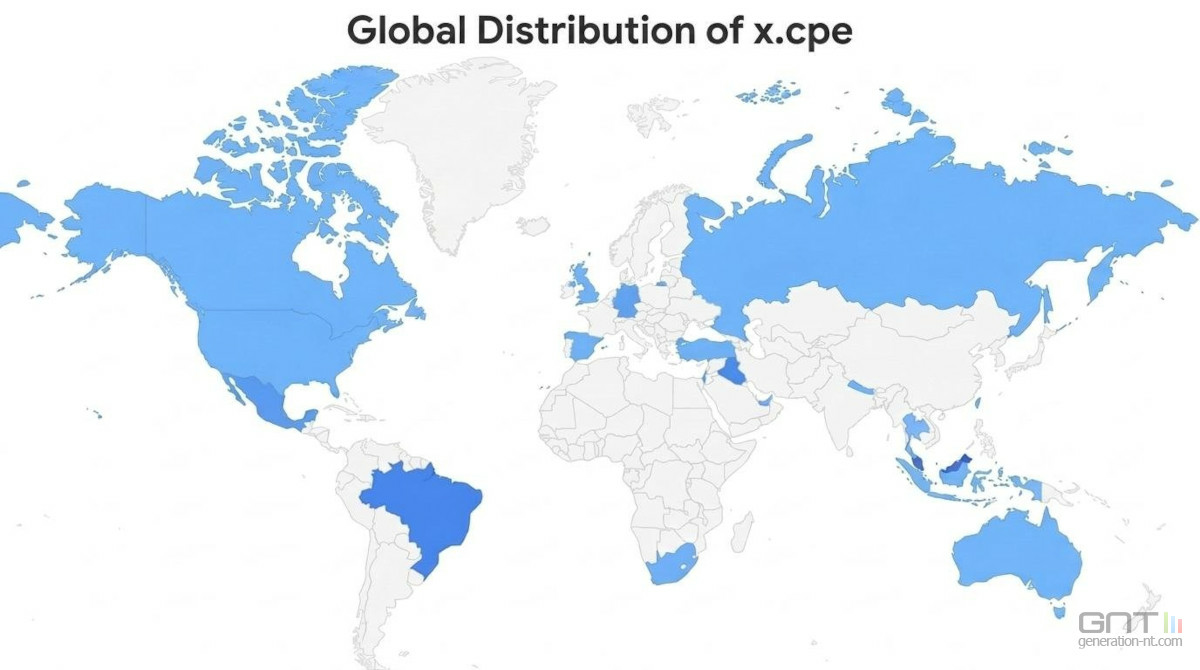
Ce botnet était constitué de plus de 1,3 million de boîtiers Android TV répartis dans plus de 200 pays. Le fabricant chinois Videostrong Technology Co. est accusé d’avoir » intentionnellement développé, déployé et opéré » ce système à des fins lucratives, en intégrant le malware dans le firmware des appareils avant leur commercialisation.
En conséquence, Google a non seulement pris des mesures pour faire fermer les serveurs de commande et contrôle, mais a aussi révoqué la licence de Videostrong et banni l’entreprise de l’écosystème Android.
Comment ce botnet a-t-il été créé et opéré ?
Pour XCPE, le fabricant a implanté une backdoor connue sous les noms x.cpe et com.oemservice, directement dans le firmware. Ce composant malveillant, doté de privilèges système, est particulièrement persistant. S’il est désinstallé par l’utilisateur, il se réinstalle automatiquement au redémarrage depuis une partition protégée.
Une fois l’appareil connecté à Internet, le malware contacte un serveur de commande et de contrôle pour recevoir ses instructions. L’architecture est modulaire, ce qui permet aux opérateurs de déployer différents outils de monétisation vendus à des affiliés.
Le système utilise un broker MQTT pour envoyer des commandes à distance, afin d’installer silencieusement des applications, de désactiver Google Play Protect, d’exécuter des scripts ou encore de capturer des écrans. L’infrastructure est conçue pour évoluer constamment dans le but d’échapper à la détection.
Quelles étaient les activités malveillantes menées ?
Les appareils infectés servaient de plateforme pour une large gamme d’activités cybercriminelles. Le modèle économique de Videostrong reposait sur la vente d’accès à ce parc d’appareils à d’autres acteurs malveillants.
L’une des principales utilisations était de transformer les boîtiers en proxy résidentiels, via des services comme Linkfog, AppSalt/Honeygain ou NetNut. Des tiers pouvaient router leur trafic Internet à travers les connexions domestiques des victimes, masquant ainsi l’origine d’activités illégales ou frauduleuses. Les appareils étaient également utilisés pour de la fraude publicitaire à grande échelle, en générant des clics et des impressions sur des publicités cachées.
Les cybercriminels pouvaient exfiltrer des données sensibles comme les informations de compte, les logs système et la liste des applications installées. Ils pouvaient installer d’autres portes dérobées pour renforcer leur contrôle ou déployer des malwares supplémentaires.
Les conséquences pour le fabricant
Google a totalement rompu ses liens avec Videostrong, lui interdisant de produire de futurs appareils Android certifiés et de fournir des logiciels à d’autres vendeurs. Des actions légales ont été engagées pour saisir les noms de domaine et les serveurs qui contrôlaient le botnet.
Le groupe a aussi profité de cette affaire pour renforcer ses processus de certification afin d’éviter que de telles techniques d’obfuscation ne contournent à nouveau ses tests de sécurité.
Pour les propriétaires des appareils infectés, le démantèlement des serveurs de contrôle a stoppé les opérations du botnet, mais le malware lui-même n’a pas été supprimé des appareils.