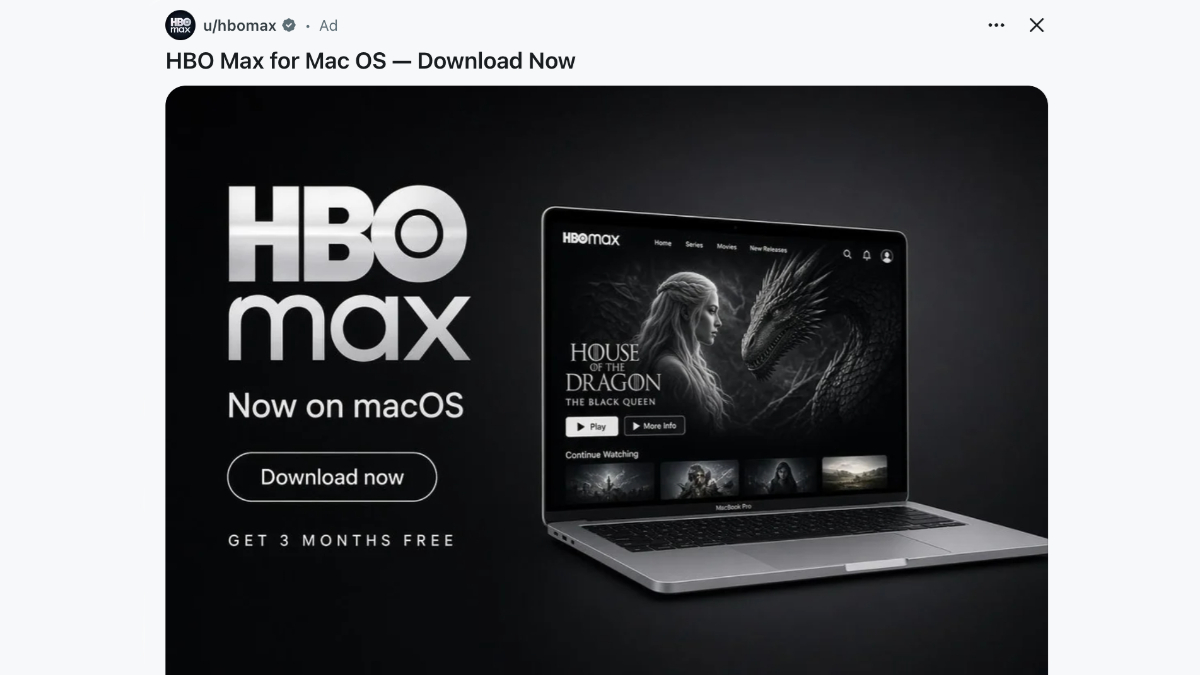
Ce mois-ci, un compte Reddit de HBO Max a été compromis pour orchestrer une vaste campagne de malvertising. Pendant 48 heures, ce sont 108 publicités malveillantes qui ont été diffusées.
Une publicité vantait notamment une application HBO Max native pour macOS qui n’existe pas. En cliquant, les victimes étaient dirigées vers une page de destination où un bouton de téléchargement ne lançait pas un fichier.
Une attaque de type ClickFix
Plutôt que de forcer le téléchargement d’un fichier malveillant, qui pourrait être bloqué par les navigateurs ou les solutions de sécurité, les attaquants persuadent l’utilisateur d’exécuter lui-même le code. La technique est connue sous le nom de ClickFix.
Une fois la commande copiée et collée, puis exécutée dans le Terminal (macOS) ou PowerShell (Windows), l’ordinateur est infecté. Les malwares déployés étaient conçus pour voler des informations sensibles.
Une opération PasteSwitch
L’enquête, menée conjointement par Hudson Rock et ADAMnetworks, a révélé que la campagne n’était qu’une facette d’une opération bien plus vaste nommée PasteSwitch.
Ce nom décrit le mécanisme central où la victime colle une commande, tandis que le système de distribution multiplateforme des attaquants bascule dynamiquement la charge utile en fonction du système d’exploitation de la cible.
Sur macOS, les charges utiles incluaient le stealer MacSync, qui exfiltre les identifiants, et de fausses applications de portefeuilles de cryptomonnaies (Ledger, Trezor).
Côté Windows, la chaîne d’infection utilisait PowerShell pour désactiver les protections et injecter directement en mémoire l’infostealer Amatera, sans jamais écrire le fichier final sur le disque.
Des domaines et leurres désactivés
Face aux signalements de la communauté, les administrateurs de Reddit sont intervenus. Si les domaines utilisés comme leurres ont été rapidement désactivés, l’infrastructure des attaquants derrière PasteSwitch n’a pas été démantelée.